Domain pertubation.de kaufen?
Wir ziehen mit dem Projekt
pertubation.de um.
Sind Sie am Kauf der Domain
pertubation.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pertubation.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
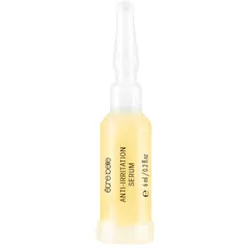
être belle Anti Irritation Serum Ampulle 6mlPflanzenextrakte und weißer Tee beruhigen irritierte, gestresste Haut. Regt die Mikrozirkulation an und stärkt das hauteigene Abwehrsystem. Inhaltsstoffe: Aqua, Pentylene Glycol, Coco-Caprylate, Butylene Glycol Dicaprylate/Dicaprate, Glycerin, Olea Europaea Fruit Oil, Magnesium Aluminum Silicate, Helianthus Annuus Seed Oil, Behenyl Alcohol, Hippophae Rhamnoides Oil, Limnanthes Alba Seed Oil, Sodium Stearoyl Glutamate, Oleyl Alcohol, Xanthan Gum, Ethylhexylglycerin, Tocopherol, Microcrystalline Cellulose, Hydrolyzed Silk, Parfum, Dioscorea Villosa Extract, Citric Acid, Bisabolol, Glycine Soja Sterol, Plankton Extract...10,45 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
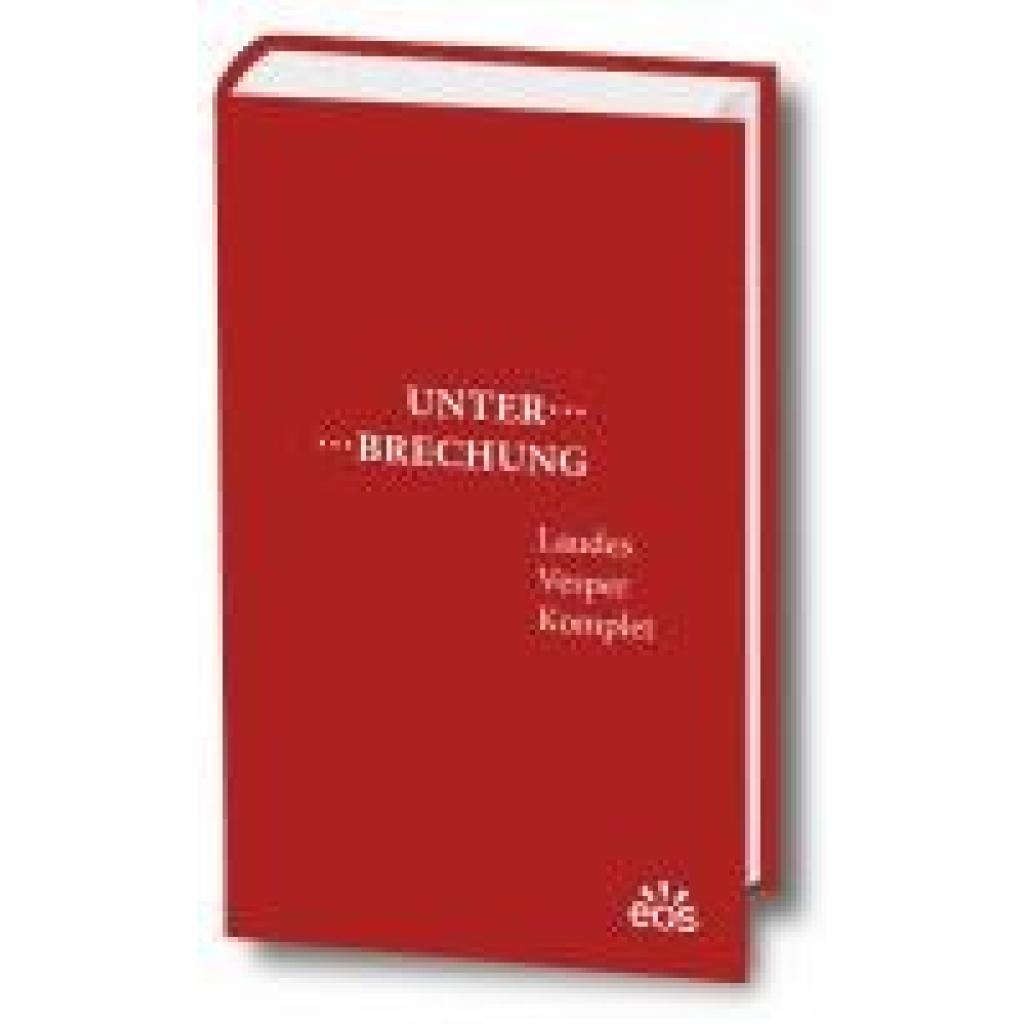
Unterbrechung Laudes - Vesper - KompletUnterbrechung Laudes - Vesper - Komplet , PSALMENGEBET NEU ENTDECKEN Nicht wenige Christen nehmen am amtlichen kirchlichen Stundengebet teil, indem sie regelmäßig in das Morgen- und Abendlob (in "Laudes", "Vesper" und "Komplet") des monastischen Stundenbuchs oder des Breviers der katholischen Geistlichen einstimmen. Dies hat allerdings die Konsequenz, dass man nahezu 60 der insgesamt 150 Psalmen nie begegnet, da sie auf andere Gebetszeiten verteilt sind. Der handliche Band möchte hierfür Abhilfe schaffen, indem er sämtliche Psalmen in einem Zweimonatsrhythmus auf den Morgen und Abend verteilt, so dass das Psalmengebet wieder in seiner Gesamtheit erfahrbar wird. , Benzindruckregler > Kraftstoffversorgung , Erscheinungsjahr: 202406, Produktform: Leinen, Redaktion: Greshake, Gisbert, Seitenzahl/Blattzahl: 650, Keyword: Beten; Brevier; Psalmen; Stundenbuch, Fachschema: Theologie, Fachkategorie: Persönliche religiöse Zeugnisse und inspirierende Populärwerke, Warengruppe: HC/Religion/Theologie/Populäre Schriften, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 188, Breite: 119, Höhe: 25, Gewicht: 369, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krenz, Egon: Gestaltung und VeränderungGestaltung und Veränderung , Erinnerungen , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20231016, Produktform: Leinen, Titel der Reihe: Edition Ost##, Autoren: Krenz, Egon, Seitenzahl/Blattzahl: 352, Abbildungen: mit Abbildungen/Bildteil mit Personenregister, Keyword: Aufbruch und Aufstieg; Autobiografie Egon Krenz; Berlin; Bonn; China; DDR-BRD; DDR-Politik; DDR-Politiker; DDR-Politiker-Biografie; DDR-Staatsmann; Deutsche Demokratische Republik; Deutschland-Politik; Egon Krenz Biografie; Egon Krenz-Buch; Egon Krenz-Erinnerungen; Erich Honecker; FDJ-Funktionär; GDR; Glasnost; Herbst 1989; Kalter Krieg; Komm mir nicht mit Rechtsstaat; Kommunismus; Memoiren Egon Krenz; Michail Gorbatschow; Moskau; Ostdeutschland; Osten-Westen; Perestroika; Politbüro; Reformen; SED; SPIEGEL-Bestseller-Autor; Sowjetunion; Sozialismus; UdSSR; Walter Ulbricht; Wir und die Russen; Zeitgeschehen; deutsche Geschichte; deutsche Politik; deutsche Zeitgeschichte; großer Bruder, Fachschema: DDR~Deutschland / DDR~DDR / Erinnerung, Gespräch, Tagebuch~Deutsche Geschichte / 20. Jahrhundert~Linke (politisch)~Innerparteilich~Partei (politisch)~Politik / Recht, Staat, Verwaltung, Parteien~Internationale Zusammenarbeit~Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Memoiren, Berichte/Erinnerungen~Tatsachenberichte, allgemein~Demokratische Ideologien: Sozialismus, Mitte-links~Politische Führer und Führung~Politische Parteien~Zentralregierung: Politik~Internationale Beziehungen~Politische Kontrolle, Propaganda und Freiheitsrechte~Kalter Krieg~Biografien: Wirtschaft und Industrie, Region: Deutschland~Ostdeutschland, DDR, Sprache: Deutsch, Zeitraum: ca. 1945 bis ca. 1990 (die Zeit des Kalten Krieges), Thema: Entdecken, Warengruppe: HC/Politikwissenschaft/Soziologie/Allgemeines, Fachkategorie: Autobiografien: historisch, politisch, militärisch, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Das Neue Berlin, Verlag: Das Neue Berlin, Verlag: Das Neue Berlin, Produktverfügbarkeit: 02, Länge: 213, Breite: 152, Höhe: 40, Gewicht: 770, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Nachfolger: 9783360028051, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0600, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann ich diese Unregelmäßigkeit ausgleichen?
Um eine Unregelmäßigkeit auszugleichen, könnten Sie verschiedene Maßnahmen ergreifen. Zum Beispiel könnten Sie einen festen Zeitplan erstellen und sich daran halten, um eine gewisse Regelmäßigkeit in Ihren Tagesablauf zu bringen. Zudem könnten Sie versuchen, Ihre Prioritäten zu setzen und sich auf die wichtigsten Aufgaben zu konzentrieren, um Ihre Zeit effizienter zu nutzen. Schließlich könnten Sie auch Techniken wie Zeitmanagement oder Selbstorganisation anwenden, um Ihre Produktivität zu steigern und eine bessere Balance zwischen Arbeit und Freizeit zu finden. **
-
Was verursacht Irritation an der Ferse?
Irritation an der Ferse kann durch verschiedene Faktoren verursacht werden, wie zum Beispiel übermäßige Belastung beim Gehen oder Laufen, falsches Schuhwerk, schlechte Fußhaltung oder Verletzungen wie Prellungen oder Verstauchungen. Eine häufige Ursache für Fersenirritation ist auch die Plantarfasziitis, eine Entzündung der Sehnenplatte an der Unterseite des Fußes. **


Was ist die Figur-Grund-Irritation?
Die Figur-Grund-Irritation ist ein Phänomen in der Wahrnehmungspsychologie, bei dem die Unterscheidung zwischen einer Figur und dem Hintergrund erschwert wird. Dabei kann es zu einer Verwechslung oder Verschiebung der Wahrnehmung kommen, sodass die Figur und der Hintergrund nicht klar voneinander getrennt werden können. Dies kann zu Verwirrung oder Unsicherheit in der Wahrnehmung führen. **
Was kann man gegen Piercing-Irritation tun?
Um Piercing-Irritation zu behandeln, ist es wichtig, das betroffene Gebiet sauber zu halten und regelmäßig mit einer milden Salzlösung zu spülen. Vermeiden Sie es, an dem Piercing herumzuspielen oder es zu drehen, da dies die Reizung verschlimmern kann. Wenn die Reizung anhält oder sich verschlimmert, ist es ratsam, einen Piercer oder Arzt aufzusuchen, um weitere Behandlungsoptionen zu besprechen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
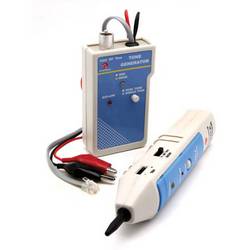
Velleman VTTEST11 Leitungssucher Unterbrechung\r\nNetzwerktester: mit Tongenerator und Prüfspitze\r\nMethode: verwenden Sie den Tongenerator und die Prüfspitze um herauszufinden, ob eine Leitung unterbrochen ist oder nicht und wo sich diese Unterbrechung befindet\r\nSignalanzeige in 3 Modi: Lampe (L), Lautsprecher (Sp) oder beides (S&L)\r\nTongenerator-Ausgang: \'single\' (900Hz) oder \'dual\' (900 - 1000Hz)\r\ngeliefert mit : Tragetasche\r\nTongenerator:\r\nBetriebsspannung: DC 9V ±15% (Batterie nicht mitgeliefert)\r\nBetriebsstrom: 10mA (unterbrochen) / 20mA (ununterbrochen)\r\nAusgangswellenform: quadratisch ±10Vpp\r\n\'single\' Audiofrequenz: ±900Hz\r\n\'dual\' Audiofrequenz: ±900Hz - 1000Hz\r\nAbmessungen: 115 x 62 x 27mm\r\nGewicht: ±130g\r\nPrüfspitze:\r\nBetriebsspannung: DC 9V ±15% (Batterie nicht mitgeliefert)\r\nBetriebsstrom: 25mA (L) / 80mA (max. SP Lautstärke) / 100mA (max S&L Lautstärke)\r\nmax. Empfangsempfindlichkeit: > 30mV\r\nmax. Ausgangslautstärke: ±120dB\r\nAbmessungen: 205 x 40 x 38mm\r\nGewicht: ±80g\r\n\r\n Hauptmerkmale \r\n \r\n Technische Details \r\n Unterstützte Steckverbinder RJ-11 \r\n Produktfarbe Weiß \r\n \r\n Energie \r\n Arbeitsspannung 9 V \r\n \r\n Gewicht & Abmessungen \r\n Abmessungen (BxTxH) 205 x 40 x 38 mm \r\n67,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
être belle Anti Irritation Serum Ampulle 6mlPflanzenextrakte und weißer Tee beruhigen irritierte, gestresste Haut. Regt die Mikrozirkulation an und stärkt das hauteigene Abwehrsystem. Inhaltsstoffe: Aqua, Pentylene Glycol, Coco-Caprylate, Butylene Glycol Dicaprylate/Dicaprate, Glycerin, Olea Europaea Fruit Oil, Magnesium Aluminum Silicate, Helianthus Annuus Seed Oil, Behenyl Alcohol, Hippophae Rhamnoides Oil, Limnanthes Alba Seed Oil, Sodium Stearoyl Glutamate, Oleyl Alcohol, Xanthan Gum, Ethylhexylglycerin, Tocopherol, Microcrystalline Cellulose, Hydrolyzed Silk, Parfum, Dioscorea Villosa Extract, Citric Acid, Bisabolol, Glycine Soja Sterol, Plankton Extract...10,45 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Unterbrechung Laudes - Vesper - KompletUnterbrechung Laudes - Vesper - Komplet , PSALMENGEBET NEU ENTDECKEN Nicht wenige Christen nehmen am amtlichen kirchlichen Stundengebet teil, indem sie regelmäßig in das Morgen- und Abendlob (in "Laudes", "Vesper" und "Komplet") des monastischen Stundenbuchs oder des Breviers der katholischen Geistlichen einstimmen. Dies hat allerdings die Konsequenz, dass man nahezu 60 der insgesamt 150 Psalmen nie begegnet, da sie auf andere Gebetszeiten verteilt sind. Der handliche Band möchte hierfür Abhilfe schaffen, indem er sämtliche Psalmen in einem Zweimonatsrhythmus auf den Morgen und Abend verteilt, so dass das Psalmengebet wieder in seiner Gesamtheit erfahrbar wird. , Benzindruckregler > Kraftstoffversorgung , Erscheinungsjahr: 202406, Produktform: Leinen, Redaktion: Greshake, Gisbert, Seitenzahl/Blattzahl: 650, Keyword: Beten; Brevier; Psalmen; Stundenbuch, Fachschema: Theologie, Fachkategorie: Persönliche religiöse Zeugnisse und inspirierende Populärwerke, Warengruppe: HC/Religion/Theologie/Populäre Schriften, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 188, Breite: 119, Höhe: 25, Gewicht: 369, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krenz, Egon: Gestaltung und VeränderungGestaltung und Veränderung , Erinnerungen , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20231016, Produktform: Leinen, Titel der Reihe: Edition Ost##, Autoren: Krenz, Egon, Seitenzahl/Blattzahl: 352, Abbildungen: mit Abbildungen/Bildteil mit Personenregister, Keyword: Aufbruch und Aufstieg; Autobiografie Egon Krenz; Berlin; Bonn; China; DDR-BRD; DDR-Politik; DDR-Politiker; DDR-Politiker-Biografie; DDR-Staatsmann; Deutsche Demokratische Republik; Deutschland-Politik; Egon Krenz Biografie; Egon Krenz-Buch; Egon Krenz-Erinnerungen; Erich Honecker; FDJ-Funktionär; GDR; Glasnost; Herbst 1989; Kalter Krieg; Komm mir nicht mit Rechtsstaat; Kommunismus; Memoiren Egon Krenz; Michail Gorbatschow; Moskau; Ostdeutschland; Osten-Westen; Perestroika; Politbüro; Reformen; SED; SPIEGEL-Bestseller-Autor; Sowjetunion; Sozialismus; UdSSR; Walter Ulbricht; Wir und die Russen; Zeitgeschehen; deutsche Geschichte; deutsche Politik; deutsche Zeitgeschichte; großer Bruder, Fachschema: DDR~Deutschland / DDR~DDR / Erinnerung, Gespräch, Tagebuch~Deutsche Geschichte / 20. Jahrhundert~Linke (politisch)~Innerparteilich~Partei (politisch)~Politik / Recht, Staat, Verwaltung, Parteien~Internationale Zusammenarbeit~Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Memoiren, Berichte/Erinnerungen~Tatsachenberichte, allgemein~Demokratische Ideologien: Sozialismus, Mitte-links~Politische Führer und Führung~Politische Parteien~Zentralregierung: Politik~Internationale Beziehungen~Politische Kontrolle, Propaganda und Freiheitsrechte~Kalter Krieg~Biografien: Wirtschaft und Industrie, Region: Deutschland~Ostdeutschland, DDR, Sprache: Deutsch, Zeitraum: ca. 1945 bis ca. 1990 (die Zeit des Kalten Krieges), Thema: Entdecken, Warengruppe: HC/Politikwissenschaft/Soziologie/Allgemeines, Fachkategorie: Autobiografien: historisch, politisch, militärisch, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Das Neue Berlin, Verlag: Das Neue Berlin, Verlag: Das Neue Berlin, Produktverfügbarkeit: 02, Länge: 213, Breite: 152, Höhe: 40, Gewicht: 770, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Nachfolger: 9783360028051, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0600, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich diese Unregelmäßigkeit ausgleichen?
Um eine Unregelmäßigkeit auszugleichen, könnten Sie verschiedene Maßnahmen ergreifen. Zum Beispiel könnten Sie einen festen Zeitplan erstellen und sich daran halten, um eine gewisse Regelmäßigkeit in Ihren Tagesablauf zu bringen. Zudem könnten Sie versuchen, Ihre Prioritäten zu setzen und sich auf die wichtigsten Aufgaben zu konzentrieren, um Ihre Zeit effizienter zu nutzen. Schließlich könnten Sie auch Techniken wie Zeitmanagement oder Selbstorganisation anwenden, um Ihre Produktivität zu steigern und eine bessere Balance zwischen Arbeit und Freizeit zu finden. **
-
Was verursacht Irritation an der Ferse?
Irritation an der Ferse kann durch verschiedene Faktoren verursacht werden, wie zum Beispiel übermäßige Belastung beim Gehen oder Laufen, falsches Schuhwerk, schlechte Fußhaltung oder Verletzungen wie Prellungen oder Verstauchungen. Eine häufige Ursache für Fersenirritation ist auch die Plantarfasziitis, eine Entzündung der Sehnenplatte an der Unterseite des Fußes. **
-
Was ist die Figur-Grund-Irritation?
Die Figur-Grund-Irritation ist ein Phänomen in der Wahrnehmungspsychologie, bei dem die Unterscheidung zwischen einer Figur und dem Hintergrund erschwert wird. Dabei kann es zu einer Verwechslung oder Verschiebung der Wahrnehmung kommen, sodass die Figur und der Hintergrund nicht klar voneinander getrennt werden können. Dies kann zu Verwirrung oder Unsicherheit in der Wahrnehmung führen. **
-
Was kann man gegen Piercing-Irritation tun?
Um Piercing-Irritation zu behandeln, ist es wichtig, das betroffene Gebiet sauber zu halten und regelmäßig mit einer milden Salzlösung zu spülen. Vermeiden Sie es, an dem Piercing herumzuspielen oder es zu drehen, da dies die Reizung verschlimmern kann. Wenn die Reizung anhält oder sich verschlimmert, ist es ratsam, einen Piercer oder Arzt aufzusuchen, um weitere Behandlungsoptionen zu besprechen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.